0
传统 ASP 站点的加固要点:权限、上传与错误信息
最后更新:2026-10-17 0
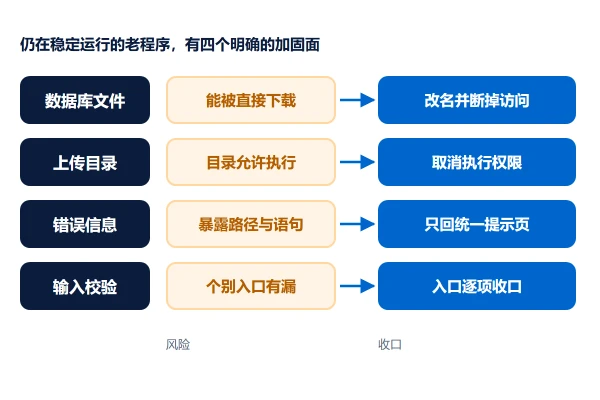
0仍在稳定运行的老程序也有明确的加固面:数据库文件的可访问性、上传目录的执行权限、错误信息的暴露程度与输入校验的覆盖范围。本文逐项说明检查方法与收口手段。
仍在稳定运行的老程序不等于安全,它只是还没被发现。老站点的加固面很明确:数据库文件的可访问性、上传目录的执行权限、错误信息的暴露程度、输入校验的覆盖范围。这四项都能用请求验证,不靠猜。
一、四项检查方法
- 数据库文件:确认无法通过网页地址直接下载,目录层面禁止外部访问,文件名不暴露站点信息。
- 上传目录:取消脚本执行权限,只允许静态资源;上传时校验类型与大小,不信任前端限制。
- 输入校验:所有来自地址栏与表单的值在进入查询前统一过滤,覆盖到每一个入口而不是只改常被攻击的几处。第二句是关键——只改「常被攻击的几处」等于留下缺口。
- 错误信息:对外只给统一错误页,细节写入服务端日志,避免把库结构与路径暴露出去。
二、后台与临时文件
- 后台入口:登录失败限制、验证码与口令强度三项一起用,只靠一层容易被绕过。
- 缓存与临时文件:定期清理,避免残留的验证文件或中间产物被利用。
- 补充一项:不再使用的功能入口直接关掉,留着就是多一个可被试探的地址;老站点最常见的是遗留的测试页与管理工具页。
三、验证方式:三类请求
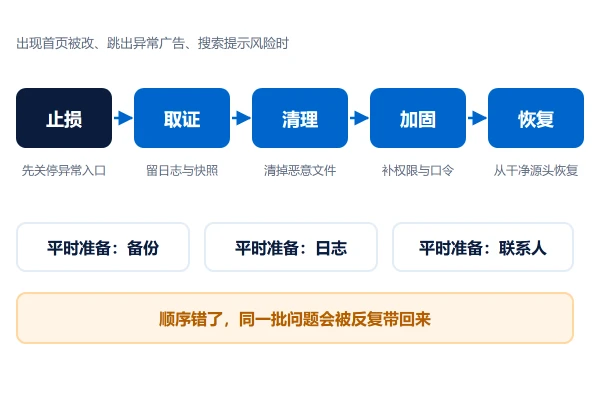
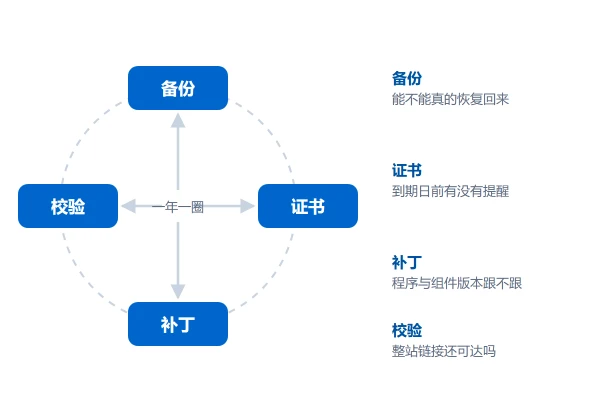
加固后逐项复测,包括用直接地址访问库文件、上传非图片类型、构造异常参数三类请求;三类都被拦下才算收口,只测一类会漏。复测要留记录,写清每一项对应的请求与返回状态,下一次复查直接对照,不用重新试探。这类检查与日常维护是两件事:维护保证能跑,加固保证不被利用,两条线各自有清单,日常项见网站维护年度清单,出过事之后的处理顺序见网站被篡改后的处理顺序。
这些项我们按站点逐个核对并记录结果,加固清单作为交付附件留存,后续复查可以直接对照。老站想先测这三类请求,把地址发过来或打 0576-88882122,我们出一份逐项结果与改法,不动线上数据。
传统 ASP 站点的加固要点:权限、上传与错误信息由“聚企互联“为您提供,更多asp网站安全加固,access数据库防护,上传漏洞加固,网站错误页配置,安全运维可联系我们!